С чего всё началось: мы проверили себя
Мы не собирались делать услугу по 152-ФЗ. Мы собирались просто навести порядок у себя: сайт консалтинговой компании, формы заявок, аналитика. Обычный набор.
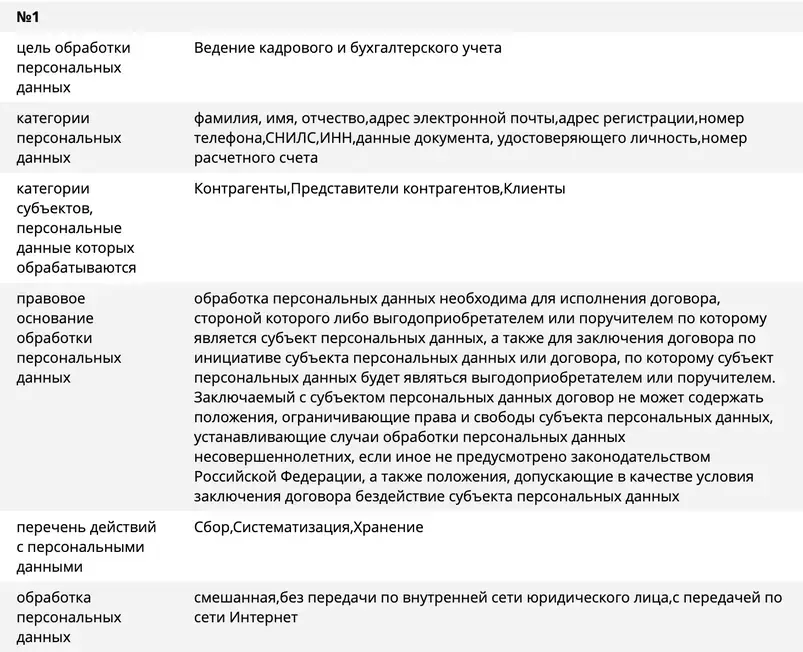
Первое, что выяснилось: заявление в Роскомнадзор за нас подавали бухгалтеры. За три с половиной тысячи рублей, под электронной подписью владельца. Они заполнили то, что понимали: в графе «цели обработки» осталась одна строка — «ведение кадрового и бухгалтерского учёта».
Второе, что выяснилось: на сайте в это время работали двадцать с лишним форм заявок, счётчики и cookie-баннер. То есть в карточке реестра было написано про бухгалтерию, а сайт занимался продажами и аналитикой.
Формально это и есть то, за что выписывают штраф. Не за то, что документов нет, а за то, что написанное не совпадает с реальностью. В карточке одна цель. На деле — четыре.
Тогда мы решили посмотреть, как с этим у других. Проверили двадцать один сайт — от бухгалтерских фирм до производственных компаний. И обнаружили, что наш случай не исключение, а правило.
Введите свой ИНН в реестр операторов Роскомнадзора и прочитайте графу «цели обработки». Если там нет ни слова про сайт, заявки и аналитику — расхождение уже есть, и его видно без всяких инструментов.
Наш инструмент искал слово «согласие» как «соглас». В русском есть «соглашаетесь» — через «ш». Из-за этого отчёт утверждал, что на сайте нет текста согласия, а текст стоял прямо под кнопкой. Мы рассказываем это не из любви к откровенности, а чтобы вы понимали: любой автоматический отчёт надо проверять глазами.
Что именно требует закон — без юридического языка
Если убрать формулировки, требование одно: то, что вы заявили, должно совпадать с тем, что вы делаете.
Сайт собирает имя и телефон через форму — значит, вы обрабатываете персональные данные. Значит, вам нужно: опубликовать политику обработки, получить согласие человека, назвать в документах всех, кому данные уходят, и отразить всё это в карточке реестра Роскомнадзора.
Три вещи должны говорить одно и то же: карточка в реестре, документы на сайте и сам сайт. Проблема в том, что их обычно делают три разных человека в три разных года, и они никогда не разговаривали друг с другом.
Карточку заполнял бухгалтер. Политику скачали из интернета. Сайт делал разработчик, который про 152-ФЗ ничего не спрашивал. Каждый сделал свою работу нормально. Вместе получилось расхождение.
И проверяющий увидит его первым — потому что сверка карточки с сайтом занимает у него ровно один запрос.
Главное, чего не видно снаружи: карточка в реестре
Все проверяют сайт. Почти никто не проверяет карточку в реестре Роскомнадзора. А расхождение чаще всего именно там.
Реестр операторов — открытый: любой человек вводит ваш ИНН и видит, что вы там про себя написали. Какие цели обработки заявили, какие категории данных, передаёте ли вы что-то за границу.
Мы читаем эту карточку и сравниваем её с сайтом. Не «есть ли вы в реестре» — это как раз проверяют все, и в большинстве случаев вы там есть. Мы смотрим, что именно там написано.
Самая частая картина: в карточке одна цель — бухгалтерский или кадровый учёт. А на сайте сбор заявок, веб-аналитика и рассылка. То есть про главную деятельность компании в карточке нет ни слова.
Это не мелочь. Это буквально «обработка данных, несовместимая с заявленными целями». И находится она за пять минут — если знать, куда смотреть.
Что мы нашли у себя, когда начали править свой сайт
Отдельная история — то, что вылезло, когда мы стали приводить в порядок собственный сайт. Это полезнее любого учебника, потому что здесь видно: проблема не в злом умысле, а в том, что никто не смотрел на всё сразу.
Первое. Google Analytics работал на всех страницах без всякого согласия. Не «баннер был, но человек не нажал», а именно: код загружался сразу, до любого нажатия. А кнопка «Отклонить» в баннере выключала только Яндекс.Метрику — Google она не трогала вообще.
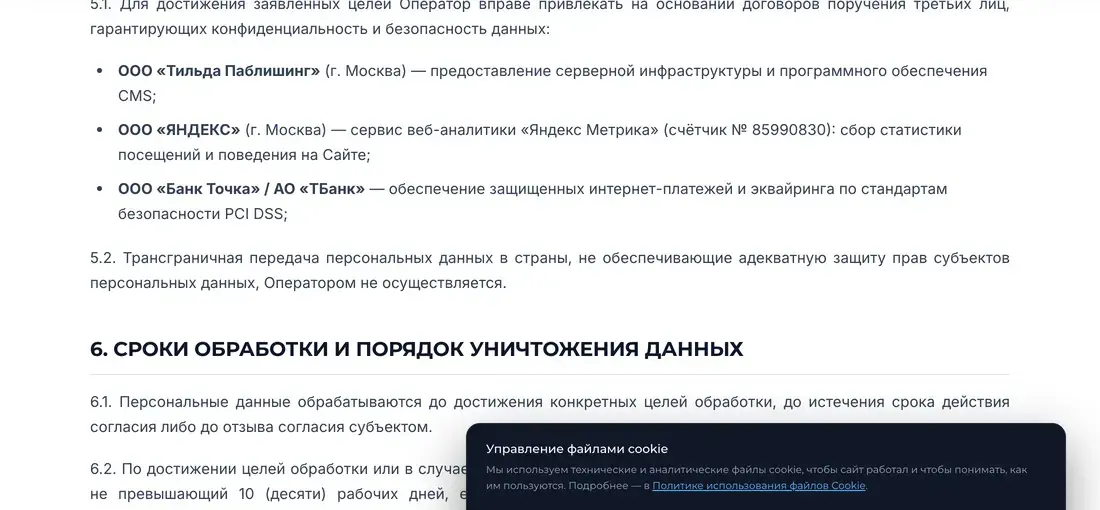
Второе. В политике было написано: «трансграничная передача персональных данных оператором не осуществляется». При работающем Google Analytics это неправда: данные уходили в США. То есть документ утверждал то, чего не было.
Третье. В политике вообще не было цели «веб-аналитика». Пять целей: аудит, договоры, обучение, материалы, налоги. Аналитики нет ни в целях, ни в категориях данных, ни в сроках хранения.
Четвёртое. Cookie-политика называла только Метрику и «встроенные счётчики». Про Google — ни слова. Человек читает документ и не узнаёт, что его данные уходят за границу.
Пятое. Шрифты грузились с серверов Google. Само по себе это мелочь, но в связке с пунктом «передачу за границу не осуществляем» — уже нет. Каждый визит на сайт отправлял запрос на чужой сервер.
Всё это мы убрали. И это ровно тот набор, который потом находили на сайтах клиентов — один в один, только в другом порядке.
Типы находок: согласия
Это самая дорогая категория. Нарушение в согласии — это часть 2 статьи 13.11: для компании до семисот тысяч рублей, для индивидуального предпринимателя до трёхсот тысяч. Поэтому именно здесь важна точность, и именно здесь мы чаще всего ошибались — об этом ниже, в отдельной главе.
Первое и самое частое. Галочка стоит по умолчанию. Человек открывает форму, а клетка уже отмечена. Согласие, которое нельзя не дать, согласием не считается: закон требует конкретного и осознанного действия.
Второе. Галочки нет вообще, а форма отправляется. Иногда внизу мелким шрифтом написано «отправляя форму, вы соглашаетесь» — это чуть лучше, чем ничего, но это не согласие, а уведомление.
Третье. Галочка есть, а рядом нет ссылок. Или ссылка одна — на политику, а отдельного согласия на сайте нет. Политика и согласие — разные документы с разными задачами, и заменять один другим нельзя.
Четвёртое. Согласие есть, но в нём не хватает обязательных сведений. Закон требует перечислить, какие именно данные собираются и какие действия с ними делают. На практике пишут «согласен на обработку персональных данных» — и всё. Это неполный состав.
Пятое, самое коварное. Текст согласия выглядит полным, но человек его не видит: ссылка ведёт на страницу, которая отдаёт ошибку. Политика как бы есть, а открыть её нельзя. С точки зрения проверяющего — её нет.
Отдельный случай, который мы встретили и который стоит знать. На одном сайте в подвале стояла ссылка на файл с названием «privacy-policy.pdf». Внутри файла лежало не политика, а согласие на обработку данных. Название одно, содержимое другое. Проверять надо не название файла, а то, что внутри.
Типы находок: cookie-баннер
Почти на каждом втором сайте баннер сформулирован так: «Продолжая пользоваться сайтом, вы соглашаетесь с использованием cookie». Это не согласие. Человек ничего не выбирал — он просто зашёл.
Правильно — когда есть выбор: принять или отклонить. Причём отклонение должно реально выключать аналитику, а не просто закрывать окошко.
Второй тип ошибки — технический, и он хуже первого. Баннер есть, кнопка «Отклонить» есть, человек её нажимает. А счётчики к этому моменту уже загрузились и уже отправили данные. Формально согласие спросили, фактически — опоздали.
Третий. Отказ переложен на самого человека: «вы можете запретить сохранение cookie в настройках браузера». Это не отказ, выраженный вам. Человек должен разбираться с настройками браузера — то есть вы отправили его делать вашу работу.
Четвёртый. Баннер закрывает кнопку отправки формы на телефоне. Это уже не про закон, а про деньги: человек не может оставить заявку. Мы такое видели на живых сайтах, и владельцы об этом не знали.
Как проверить самому за две минуты: откройте сайт в браузере, нажмите «Отклонить», потом посмотрите в инструментах разработчика, остались ли запросы к счётчикам. Если остались — баннер ничего не выключает.
Типы находок: чужие сервисы на вашем сайте
Это категория, которую юрист не увидит никогда. Он читает тексты. А сервисы живут в коде страницы.
Шрифты Google. Сайт при каждой загрузке обращается к серверам Google за шрифтами. Данные посетителя — включая адрес — уходят за границу. Если в политике написано, что передачи за границу нет, документ врёт. Лечится просто: шрифты кладутся на свой сервер, внешний вид не меняется вообще.
Карты. Встроенная карта Google на странице «Контакты» — та же история. Данные уходят, пока человек не нажал ни одной кнопки.
Капча. Почти все формы подключают Google reCAPTCHA. Это тоже внешний сервис, и его тоже надо называть в документах.
Счётчики аналитики. Яндекс.Метрика, Google Analytics, иногда сразу оба, плюс виджеты обратного звонка и чаты. Каждый из них — получатель данных. Каждый должен быть назван.
И главное: счётчик работает, а в политике его нет. Это не «мелкая недоработка». Это нераскрытый состав обработки: человек не знает, куда уходят его данные, а вы не можете доказать, что он знал.
Отдельно про «обезличенные данные». Очень многие политики содержат фразу: «автоматически собираются обезличенные технические данные: IP-адрес, cookie, сведения о браузере». Это неверно по сути. IP и cookie позволяют определить человека — значит, это персональные данные, а не обезличенные. Фраза звучит успокаивающе и работает против вас.
Типы находок: документы
Первое. Политики нет вообще. Не «плохая», а никакой. На сайте есть согласие — и владелец искренне считает, что этого достаточно. Политика обработки обязательна и публикуется отдельно; её отсутствие — отдельный состав, до шестидесяти тысяч для компании.
Второе. Политика скачана из интернета и к вашему сайту отношения не имеет. В ней названы другие сервисы, другой перечень данных, иногда даже другой город. Формально документ есть, фактически он про другую компанию.
Третье. Раздел про передачу данных за границу есть, но пустой: «оператор может передавать данные в порядке, установленном законодательством». Это пересказ закона, а не ответ на вопрос «кому конкретно уходят мои данные».
Четвёртое. Политика лежит в PDF. Само по себе это нормально, но очень часто такой файл никто не проверял годами, и в нём стоит дата трёхлетней давности с перечнем сервисов, которых на сайте давно нет.
Пятое. Дата редакции отсутствует. Человек не может понять, актуален документ или нет. А вы не можете доказать, что на момент проверки он был именно таким.
Шестое. Документы противоречат друг другу. В политике написано одно, в согласии другое, в cookie-политике третье. Мы видели сайт, где в одном отчёте одна строка говорила «согласие есть», а другая — «документа согласия нет». Обе про один и тот же сайт. Так бывает не только у нас: так бывает у владельца, который правил документы в разное время и разными руками.
Типы находок: карточка в реестре
Здесь три сценария, и все три встречаются регулярно.
Первый. Заявлено меньше, чем делает сайт. Самая частая история: в карточке только бухгалтерия и кадры, а на сайте продажи, заявки и аналитика. Так было у нас.
Второй. Заявлено не то. Например, указан вид деятельности, которым компания уже не занимается. Карточка живёт своей жизнью с момента подачи и не обновляется годами.
Третий, самый неприятный. Данные в карточке не совпадают с документами на сайте. Мы нашли сайт, где в реестре числится одна фамилия предпринимателя, а в согласии и политике — другая. Один и тот же ИНН, один и тот же номер регистрации, разные фамилии. Причина банальная: человек сменил фамилию, а уведомление не обновил. По закону на это даётся десять рабочих дней.
Отдельная история — ИНН. Если в карточку попал чужой ИНН, вы попадаете в реестр как совсем другой человек. Мы встретили сайт, где по указанному ИНН в реестре предпринимателей числилось постороннее физическое лицо. Владелец об этом не знал и знать не мог — ИНН ему когда-то записали в карточку клиента.
Вывод простой: карточку надо не «подать один раз», а держать в согласии с сайтом. Меняется сайт — меняется карточка.
Находки, которые не выглядят как нарушение
Есть категория мелочей, которые не тянут на штраф сами по себе, но вместе создают картину «здесь никто не смотрел».
Ссылка на политику в подвале отдаёт ошибку. Человек думает, что политика есть. Её нет.
Ссылки на документы ведут в одно и то же место. Три ссылки, три разных названия — и все три открывают одну страницу политики. Согласия на сайте нет, но выглядит так, будто есть.
Текст согласия написан с ошибками до нечитаемости. Мы видели формулировку «Отправляя форму, я на обработку персональных данных согласно политики конфиденциальности» — там пропущены слова, и смысл потерян. Юридически это не согласие, а набор слов.
Документ защищён от копирования. Звучит как забота, а на практике означает, что человек не может выделить текст и прочитать его вдумчиво. А ещё это значит, что автоматическая проверка его не прочитает и напишет «пункта нет» — хотя он есть.
Документ подгружается только при прокрутке. Пока страница не прокручена до конца, половины текста в ней нет. И проверяющий, и робот видят огрызок.
Каждая из этих мелочей — повод не для штрафа, а для вопроса «а что ещё здесь не смотрели?». Именно так начинается настоящая проверка.
Где наш собственный инструмент врал — и как мы это поймали
Этот раздел обычно вырезают. Мы его оставляем, потому что он объясняет, за что вы платите.
Мы сделали автоматическую проверку, которая ходит по сайту и ищет расхождения. На двадцати одном сайте она выдала отчёты. Потом владелец взял три отчёта, открыл сайты руками и нашёл, что часть выводов неверна. Не в оценках — в фактах.
Первая причина оказалась грубой. Программа, которая убирает с страницы меню и подвал, иногда оставляла от документа только хвост. На одном сайте из семи с половиной тысяч символов согласия она прочитала триста семьдесят — четыре процента. И в этих четырёх процентах не было ни перечня данных, ни сроков, ни порядка отзыва. Программа честно написала: «этого нет». А это было — просто не прочитано.
И это худший вид ошибки, который только бывает: не «мы не посмотрели», а «у вас нарушение на семьсот тысяч». Человек читает такой отчёт, идёт к юристу, юрист открывает документ и видит, что всё на месте. Разговор заканчивается на первой минуте.
Вторая причина. Программа считала, что сайт закрылся от роботов, если видела слово «captcha» в начале страницы. Но почти каждая форма подключает reCAPTCHA — и это слово есть у всех. Два живых сайта с формами были объявлены «закрытыми», а настоящие находки на них спрятались в разделе «не проверено».
Третья. Слово «согласие» искали как «соглас». А в русском языке есть «соглашаетесь» — через «ш». Одна буква. Из-за неё отчёт утверждал, что на сайте нет текста согласия, — а текст стоял прямо под кнопкой, человек его видел.
Четвёртая. Названия сервисов искали буквально. В политике было написано «ООО 1С-Битрикс» и «метрики» — программа искала «Битрикс24» и «Яндекс.Метрика» и не находила. Отчёт обвинял клиента в том, что сервис не раскрыт, хотя он раскрыт — другими словами.
Пятая, и самая опасная в обратную сторону. Сайт, где политики не было вообще, получал зелёную строку «согласие и политика есть». Программа считала «документ про персональные данные найден» за «политика есть». А на сайте было только согласие. Владелец читал зелёное, успокаивался и шёл на проверку.
Мы починили все пять. И добавили отдельную проверку: прежде чем написать «вас нет в реестре», инструмент смотрит, кому принадлежит ИНН. Если по нему числится другой человек — вердикт меняется на «проверьте ИНН», а не «вы не зарегистрированы».
Зачем мы это рассказываем. Автоматика находит быстрее и дешевле, но она ошибается тихо и уверенно. Поэтому в варианте, где мы правим сайт сами, каждую правку перед внедрением смотрит юрист, а после внедрения мы проверяем результат руками. Без этого человек получает красивый отчёт, за который потом стыдно.
Почему юрист сам это не закроет
Юрист читает тексты. Это его работа, и она нужна. Но нарушение почти никогда не живёт в тексте.
В политике написано: «передачу данных за границу не осуществляем». Текст идеальный. А на странице в этот момент грузятся шрифты Google и карта Google. Юрист этого не увидит — он не открывает код страницы, это не его работа.
В согласии написано: «нажимая кнопку, вы даёте согласие». Текст правильный. А галочка стоит по умолчанию, и форма уходит без неё. Юрист этого не увидит тоже.
В cookie-политике написано: «вы можете отключить cookie в настройках браузера». Формально это текст про cookie. Фактически это переложение отказа на посетителя.
Получается разрыв. Тексты могут быть безупречными, а сайт — не соответствовать им. И наоборот: сайт может быть технически чистым, а документы описывать другую компанию.
Закрыть этот разрыв может только тот, кто умеет и читать документ, и править сайт. Обычно это два разных человека, и они никогда не встречаются. Отсюда и берётся услуга: мы соединяем эти две стороны, причём делаем это внутри одной работы, а не перепиской между подрядчиками.
Что делать: порядок действий
Порядок важен, потому что неправильный порядок съедает деньги. Классическая ошибка — начать с переписывания политики.
Шаг первый. Посмотрите свою карточку в реестре Роскомнадзора. Введите свой ИНН и прочитайте, что вы там заявили. Это бесплатно и занимает пять минут. Если в целях только бухгалтерия и кадры — вы уже знаете главную проблему.
Шаг второй. Посмотрите на сайт глазами проверяющего. Откройте главную, нажмите «Отклонить» в cookie-баннере и проверьте, остались ли запросы к счётчикам. Заполните форму, не ставя галочку, — уйдёт ли она. Откройте политику и согласие — открываются ли ссылки.
Шаг третий. Соберите список расхождений. Не «что написано в законе», а «где у меня не совпадает». Это разные списки, и второй в десять раз короче.
Шаг четвертый. Правьте в порядке: сначала то, что видно снаружи и проверяется за минуту (баннер, галочка, ссылки), потом документы, потом карточка в реестре. Карточка — последней, потому что в неё надо вписать то, что вы уже сделали, а не то, что собираетесь.
Шаг пятый. Проверьте после правок. Это отдельный шаг, и его пропускают чаще всего. Мы видели сайты, где баннер починили, а скрипт счётчика остался выше него — и всё сломалось обратно.
Если вы делаете это сами — вам хватит этой последовательности. Если нет — мы делаем ровно это, и в отчёте видно, что именно сделано и чем подтверждено.